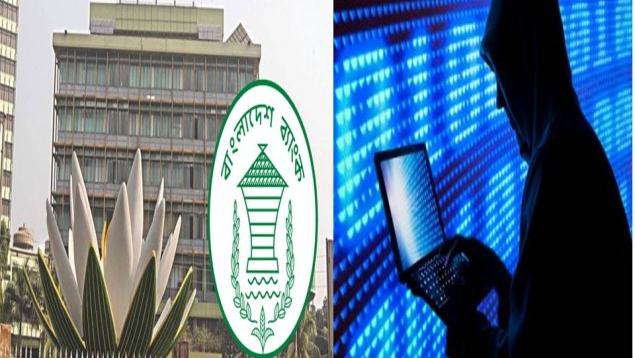
অতীতে বাংলাদেশ অনেক কিছুতেই রেকর্ড সৃষ্টি করেছে। যেমন দর্নীতি, এবার তার এ কপালে যোগ হলো আরো একটি তিলক রেখা যা বিশ্বে এই প্রথম। কোন দেশের কেন্দ্রীয় ব্যাংকের বৈদিশিক রিজার্ভ চুরি হওয়ার ঘটনা বাংলাদেশ ব্যাংকের ই প্রথম। এর আগে আর কোন কেন্দ্রীয় ব্যাংকে রিজার্ভ চুরি হয়েছে বলে জানা নেই।
বাংলাদেশ ব্যাংকের এ তথ্য ও জানা যেতনা, যদি ফিলিপাইনের দৈনিক “দ্যা ইনকোয়ারার ৮০০ কোটি টাকার সমপারিমান ১০ কোটি ওনার মানি লন্ডারিং হওয়ার সংবাদ ফাস না করত। আমেরিকার ওয়াশিংটন পোষ্ট ও “বানান ভু’লের কারণে ১০০ কোটি ডলার চুরির চেষ্টা ব্যার্থ শিরোনামে গত ফেব্রুয়ারীতে জানিয়েছিল যে নিউইয়ার্কেও ফেডারেল রিজার্ভ ব্যাংক থেকে বাংলাদেশ ব্যাংকের ১০০ কোটি ডলার চুরির উপক্রম হয়েছিল।

এই টাকা চুরি হলে বাংলাদশের মুদ্রায় তা হতো ৮০০ কোটি টাকা। যাহোক আর্থিক কেলেংকারীর সর্বশেষ সংযোজন হলো রিজার্ভের অর্থচুরি। বাংলাদেশের ইতিহাসে এবার খোদ রাষ্টীয় কোষাগারের অর্থ চুরির চাঞ্চল্যকর ঘটনাই ঘটেছে। যার পরিমান যুক্তরাষ্টের ফেডারেল ব্যাংক অব নিউয়র্কে রক্ষিত বাংলাদেশ ব্যাংকের রিজার্ভ থেকে ১০ কোটি ১০ লাখ ডলার চুরি হয়েছে। এ ঘটনার প্রেক্ষিতে বাংলাদেশ ব্যাংকের গর্ভনর আতিউর রহমানক পদত্যাগ করতে হয়েছে, ও এসডি করা হয়েছে অর্থ মন্ত্রনালয়ের ব্যাংক আর্থিক প্রতিষ্ঠান বিভাগের সচিব এম আসলামকে।
অভিজ্ঞ মহল মনে করছে সাইবার দস্যুরা আর্থিক লেনদেনেরে বার্তা আদান প্রাদানর কারী ব্যবস্থা স্ইুফটের ( সোসাইটি ফর ওয়্ভাওয়াইড ইন্টার ব্যাংক ফিনান্সিয়াল টেলিকমিউনিকেশন) সংকেত ব্যবহার করেই বাংলাদেশ ব্যাংকের দিক থেকেই এই বিপুল তথ্য সরিয়ে নেয়া হয়েছে। জানা গেছে হ্যাকিংয়ের সর্বমোট ৩৫টি অর্থস্থান্তরের আদেশ দিয়েছিল। এর মধ্যে পাচটি কর্যকর হয়।
বাস্তবিক ক্ষেত্রে হ্যাকাররা রিজার্ভের প্রায় ৮ কোটি ১০ লাখ ডলার ফিলিপাইন রিজার্ভ কামার্শিয়াল ব্যাংকিং অপারেশনে মাকাতি শহরের জুপিটার শাখায় ব্যাংকিং খাত থেকে বেরিয়ে যায় অন্য দিকে প্রায় ২ কোটি ডলার শ্রীলংকায় সরানো হলেও তা ফেরত আনা সম্ভব হয়েছে। বাংলাদেশের মানুষের যেনো ঘুমানোর অভ্যাস সর্বদা।
বাংলাদেশ ব্যাংকের রিজার্ভফান্ডের টাকা চুরি অত্যান্ত ভদ্রবেসে ডিজিটাল পদ্ধতি ব্যবহার করে সাবাড় করেছে ঠিক আছে। কিন্তু এ কাজ একদিন ২ দিনে সম্ভাব হয়নি। ২ বছর আগে থেকে হ্যাকার দস্যুরা তাদের চিন্তা চেতনা ও পদ্ধতিগত দিক আগে আত্বস্থ করেছে। তার পর ধীরে ধীরে এদেশের কতিপয় চোরের সাথে তাদের হাত মিলিয়ে বাংলাদেশর ব্যাংকে ঢোকার সুযোগ বের করেছে। এদেশে এরকম চুরাকারবারি বা পুকুর চুরির ইতিহাস বেশ আগে থেকে। হয়ত বা পদ্ধতিগত একটু ভিন্নতা পরিলক্ষিত হয়।
সংশ্লিষ্ট কর্মকর্তা বা প্রশাসনের কর্তা বাবুরা কখনো অতীত থেকে শিক্ষা নেয়নি, এখন ও কোন ঘটনা বা ইতিহাস থেকে শিক্ষা না নেয়াটা অবশ্য বাঙালী কালচারে পরিনত হয়েছে। যে পদ্ধতি ব্যবহার করে বাংলাদেশ ব্যাংকের টাকা চুরি হয়েছে এ পদ্ধতি আজ থেকে আরো কয়েক বছর আগে ও একবার সাইবার দস্যুরা আঘাত হেনেছিল, এবং সেটা মারাত্বক আঘাত যা পরোক্ষভাবে বড় ক্ষতি করলে এদেশের বিশেজ্ঞদের এখন ও টনক নড়েনি। বিষয়টা একটু আলোপাত ও করা দরকার।
ব্যাংকের রিজার্ভ চুরির বাইরে ও সাইবার দস্যুরা আরো কঠিন ও জটিল কাজ করে বিশ্বের প্রশাসনিক চাকা ঘুরানোর প্রমাণ করেছে। যা সত্যিই বিস্ময়কর ও মহা ভয়ংকর সব তথ্য। এই হ্যাকাররা পারমানবিক চুল্লি ধ্বংস সহ বিরাট মিসাইল শুধু একটি কম্পিউটার ভাইরাসের মাধ্যমে ধ্বংস করা ছাড়া নিংশেষ করেছে। যেমন যুক্তরাষ্ট আর ইসরাইল মিলে ইরানের আনবিক বোমা প্রকল্পের ক্ষতি করেছে ষ্টাক্সনেট, নামে একটি ভাইরাস দিয়ে ।
চার চছর ধরে তারা তিল তিল করে ইরানের সবচেয়ে গোপন নেটওর্য়াকে ঢুকেছে। একটু একটু করে এগিয়েছে কোথয়া কি আছে , তার পর একটি বিশেষবায়িড ভাইরাস দিয়ে গুরুত্বপূর্ণ কিছ’যন্ত্র নষ্ট করে দিয়েছে। এরপর ইরানের সরকারী সাইবার বাহিনী আমেরিকান এয়ার ফোর্সের ৬০ লাখ ডলার দামের একটি ড্রোন কে ভু’ল সংকেত পাঠিয়ে ইরানে অবতরন করিয়েছে। ড্রোনের দামের চেয়ে ও সেটা থেকে পাওয়া তথ্যের দাম ছিল বেশী, এবং ইরানীরা সেই ড্রোনকে কপি করে নিজেরাও ড্রোন বানিয়ে ফেলেছে। এরকম অনেক বিস্ময়কর তথ্য ভরা কাহিনী পাওয়া থাকো বর্তমান যা ঘটেছে বরং তার থেকে আমরা কোন শিক্ষা নিচ্ছিনা এবং সতর্ক ও হচ্ছিনা।
বাংলাদেশের প্রেক্ষাপটে যে কথাটি বলা দরকার সেটা হলো সেই ভয়াবহ ভাইরাস কিন্তু আমাদেরকে ও ছাড়েনি। অনেকে মনে করেন বাংলাদেশে ছোট দেশ এখানে আইটি অনেক পিছিয়ে কিন্তু চোরে মানেনা ধর্মের কাহিনী। আজ থেকে ৬/৭ বছর আগেই ভয়াবহ ভাইরাসের শিকার বাংলাদেশ কিন্তু আমরা হয়ত তাকিয়ে দেখার চেষ্টা করিনি।
২০০৯ সালে “ঘোষ্টনেট, নামের একটি ভাইরাস পাওয়া যায় বাংলাদেশ পররাষ্ট্র মন্ত্রনালয়ের কম্পিউটারে। এ ছাড়া ২০১২ সালে এবং ২০১৩ সালে পররাষ্ট্র মন্ত্রনালয়ের ওয়েবসাইটে হ্যাক করেছিল কিছু আদর্শিক সাইবার দস্যু।
বাংলাদেশ কিন্তু সাংঘাতিক ঝুকির মধ্যে রয়েছে। সাইবারদস্যুরা এদেশকে অনেক আগেই চিহ্নিত করে এগিয়ে যাচ্ছে। বিদেশএখন সাইবার দস্যুদের মোকাবিলা করার জন্য বিকল্প সেনাবাহিনী তৈরী করেছে। কারণ আধুনিক অস্ত্র সজ্জিত সৈনিকদের চেয়ে হাজার হাজার ডলার খরচ করে যে মারাত্মক ভাইরাস তৈরী করা হচ্ছে। তা এটম বোমার চেয়ে ও শক্তিশালী। যা ইতিমধ্যে বিশ্বের কয়েকটি স্থানে চমক দেখিয়ে দিয়েছে। যদি একটি উদাহরণ দেয়া যায় তাহলে বুঝতে আরো সুবিধা হবে।
একটা এফ ১৬ বিমান যুদ্ধবিমানের দাম ২ হাজার কোটি টাকা। সেটা দিয়ে দ্রুত আক্রমন করা যায় ঠিকই কিন্তু যদি শত্রু সেটাকে ধ্বং করে দিতে পারে, তাহলে তার এতো দামী যুদ্ধ বিমান আর একজন পাইলটের প্রাণ সেটা দাম ও পরিমান করা সম্ভব না। তা নিঃশেষ হয়ে যাবে বলা যায় ইরানের পারমানবিক বোমার গবেষনাগারটি মাটির এক হাজার ফুট নীচে বিমান থেকে ফেলা বোমা দিয়ে সেটা ধ্বংস করা সম্ভব নয়, এবং বোমা মারলে সরারি যুদ্ধ বেধে যাবে। কিন্তু কয়েক মিলিয়ন ডলার খরচ করে বানানো স্টাক্সনেট”ভাইরাস দিয়ে যুক্তরাষ্ট ইউরেনিয়াম আলাদা করার সেট্রিফিউজ যন্ত্র ভেঙ্গে দিয়ে ইরানে আনবিক গবেষনা কয়েক বছর পিছিয়ে দিয়েছিল।
আধুনিক তথ্য ভান্ডার ও বাস্তবক্ষেত্রে বিশ্বের অত্যধুনিক মেথড সমৃদ্ধ সকল কাজই এখন এগিয়ে। আমাদের অবস্থাটা হয়েছে অনেকের যখন কাজ কমে বাস্তবায়ন শেষ হয় আমরা তখন বিষয়টা নিয়ে ভাবতে শুরু করি। কবি রবীন্দ্রনাথের সেই ছোট কবিতার উদারণে বলতে হয় যে তোমার হলো শুরু আমার হলো শেষ।
আজ সাইবার দস্যুরা যে হাতে যে ভাবে সারা বিশ্বেবিভিন্ন তথ্য উপাত্তে হামলা চালাচ্ছে তা থেকে আামদের বাঁচা দরকার। বিশেষ করে ২০০৯ সালে ভাইরাসে হামলা চালালে ও আজ অবধি বাংলাদেশ ব্যাংক সহ দেশের গুরুত্বপূর্ণ প্রশাসনিক দফতর অধিদপ্তর সে ধরনের নিজস্ব সিকোরিটি ও পরিমন্ডল তৈরী করা দরকার ছিল। অবশ্য তৈরীতো দুরের কথা এ ব্যাপারে কোন রিসোর্স সেলতো প্রপারলি বাংলাদেশে নেই।
এ বিষয়ে আরো একটি তথ্য দেয়া দরকার গত বছর সারা দেশে এই সাথে কয়েক ঘন্টা বিদ্যুৎ বিভ্রাট হয়েছিল। সারা দেশের মানুষ, অফিস, আদালত, শিল্প-কলকারখানা সহ সব ছিল অন্ধকারে নিমজ্জিত । কোন দক্ষ প্রকৌশলী কোন তথ্য সাথে সাথে দিতে পারেনি। এমনকি কয়েক দিন পরও সঠিক তথ্য প্রকাশ পায়নি। আসলে এটাও ছিল সইবার দস্যুদের অরেক প্লাটফরম। যুক্তরাষ্ট্র আবিস্কৃত একটি ভাইরাস তারা পরীক্ষামূলক বাংলাদেশ প্রয়োগ করে এ ঘটনা ঘটালো। এ রকম অনেক ভয়াবহ ঘটনা থাকলে তা আর বলা যাবেনা।
মৌল কথায় আবার ফিরে আসি। ফিলি পাইনের সাইবার দস্যু বলেন বা ব্যাংক কমকর্তা বলেন, তারা ও মানুষ , এবং এ জগতের বাসিন্দা। কিন্তু কেন ২ বছ অবধি অত্যধুনিক প্রযুক্তির সাথে কিছু অসাধু কর্মকর্তার যোগসহসে এতো বড় কর্মকান্ড ঘটানো আর এদেশর প্রশসন এদেশের সরকারের উচ্চ পর্যায়ের ইনটিলিজেয়ানরা কি করল। দুই দেশের কর্মকর্তাও চোরদের পদ্ধতিগত ব্যাপারে প্রায় মিলে যায় কতিপয় কিছু প্রশ্ন। প্রশ্নর উত্তর গুলো জানা থাকা দরকার।
১) ঘটনার দিন সি সি ক্যামেরা ২ দেশেরই একই সাথে বন্ধ করা ছিল। ক্যামেরা ব্যবস্থঅপনায় সংশ্লিষ্ট ব্যাক্তি বা কর্মকর্তারা আগ থেকেই ভাল করে ওয়াকিব হাল ছিল যে এ সময় আন্তজার্তিক চুরি সংঘটিত হবে। তাহলে বিষয়টি স্পষ্ট কে বা কারা সাইবার দস্যুদের সহযোগীতা করেছে।
২) টাকা হ্যাকের বিশাল বড় ঘটনার পরদিন শুক্রবার একাধিক কর্মকর্তা বন্ধেরদিন কেন ফুরফুরে মেজাজে অফিস করল। তার উত্তর আমাদের জানা দরকার দেশের সর্বোচ্চ ব্যাংক বাংলাদেশ ব্যাংক। শুক্রবারে ছুটি থাকে। অথচ সরকারী কর্মকর্তা অফিসিয়াল কোন ওয়াডার ছাড়া বন্ধের দিন কিজন্য অফিস করেন, তার নৈপথে কারন স্পষ্ট হওয়া দরকার।
৩) বাংলাদেশ ব্যাংকের আইটি ব্যবস্থাপনা ও নিয়ন্ত্রনের জন্য যে প্রোগ্রামটি ব্যবহার কা হয় তার তথ্য ইনফরমেশন সবাই জানেনা বিশেষ কয়েকজচন ব্যাক্তি এ ব্যাপারে স্পষ্ট খবর রাখার কথা। সেক্ষেত্রে সংশ্লিষ্ট ব্যাক্তি যদি ঐ প্রোগ্রামের নিদিষ্ট কোড দিয়ে সহযোগিতা না করেন, তাহলে আদ্যে সাইবার দস্যুরা এতো সহজে হানা দিয়ে সুফল পেতোনা। এব্যাপারে সংশ্লিষ্ট ব্যক্তি ও প্রোগ্রামের সহযোগীতা নিলে মূল তথ্য মিলবে।

৪) যে সমস্ত কম্পিউটার হতে হ্যাক করার ব্যাপারে বাস্তব কর্মসিদ্ধ করা হয়েছে। ঘটনার কয়েকদিন আগ থেকে বিভিন্নভাবে সংশ্লিষ্ট কম্পিউটার এবং নেটওয়ার্কিং এ বিভিন্ন ভাবে প্রেসার ও কাজের গতি বিভিন্ন তথ্য মেশিনের যথাযত সংকেত কেন সংশ্লিষ্ট কর্মকর্তা পেলেনা। এ ব্যাপারে যথাযথ তথ্য থাকা দরকার।
৫) ঘটনা জানার পর বংলাদেশ ব্যাংকের কর্মকতারা কেন জেনেও এ বিপদে সংকেত অন্যদের জানাতে বিলম্ব করল ব্যাপারটি বিধৃত বর্ণনা থাকা দরকার।
৬) সার্ভার হ্যাক হওয়ার আগে বাংলাদেশ ব্যাংকের সংশ্লিষ্ট কর্মকর্তা কেন টের পেলেননা, বা ফেডারেল রির্জাভ এ ব্যাপারে কোনো পদক্ষেপ নিয়েছিল কিনা।
৭) একই সময়ে ২ দেশের সি সি ক্যামেরা বন্ধ থাকার পর কতসময় পর আবার ২ দেশের সিসি ক্যামেরা সচল করা হলে তার পরিছন্ন তথ্য থাকা দরাকার।
৮) সুইফেট কোড চুরির যে অভিযোগ করা হয়েছে, যেট কিভাবে সম্ভব হলো। কোন পদ্ধতিতে চুরি হলো সেটা ও অনুসন্ধান করা দরকার।
৯) আইটির ত্রুটি জেনেই হ্যাকের আয়োজন করা হয়। যা ২৪ শে জানুয়ারী ২৯ জানুয়ারী ও ৩১ জানুয়ারী ৩ দিনে বেশ কয়েক দফায় হ্যাকাররা বিভিন্ন পদ্ধতি অবলম্বন করে টাকা চুরির মহোৎসব কওে কিন্তু বাংলাদেশ ব্যাংকের সংশ্লিষ্ট কর্মকর্তাদের পক্ষথেকে জানা সম্ভব হলো না কেন। তারা আসলে যথাযথ দায়িত্ব পালন করেছ না সাইবার দস্যুদের সাথে সরাসরি জড়িত ছিল। এবাপারে যথাযথ তথ্য উপাত্ত আসা দরকার।
১০) ঘটনা ঘটার ২ সপ্তাহে আগে থেকে বাংলাদেশ ব্যাংকের আইটির নিয়ন্ত্রন নেয় হ্যাকাররা। দুঃখ জনক হলেও সত্য যে বাংলাদেশী প্রোগ্রামরা তাদের প্রোগ্রাম দিয়ে নিয়ন্ত্রন করে ব্যাংকের আইটি বিভাগ। যদি তাই হয়ে থাকে তাহলে ২ সপ্তাহে আগে থেকে হ্যাকাররা বা কিভাবে নিয়ন্ত্রন হতিয়ে নিল। এ ব্যাপারে যথাযথ প্রশ্ন উত্তর আমাদের থাকা দরকার।
বাংলাদেশ ব্যাংক নয় আাশে পাশের অনেক বেসরকারী সেরকারী উচ্চ পর্যায়ে এমন সাইবার দস্যুবেশে সাপের চেয়ে বিশ বিষধর শক্র লুকিয়ে আছে। তাদেরকে প্রতিহত করার জন্য প্রশাসনের আরো সোচ্চার সুকৌশলী ও দক্ষ হওয়া সময়ের অনিবার্য দাবী। শুধূ কাউকে পদ থেকে সরানো বা চাকরিচ্যুত করলেও সমাধান হবেনা। নিজেদের সার্বিক ভাবে আরো সচেতন হতে হবে। নিজ নিজ পরিমন্ডলকে প্রতিকার ও সংরক্ষিত থাকতে হবে। এ ব্যাপারে সরকারের সকল প্রতিরক্ষা বিভাগ ও প্রশাসনিক নিরাপত্তা আরো জোরদার হওয়া দরকার।
এ লেখাটি যখন শেষ করতে যাচ্ছি, তখন সংবাদ পেলাম যে বাংলাদেশের বেসরকারী পর্যায়ের ৩টি ব্যাংকের মৌলিক ডাটা তুরস্কভিত্তিক হ্যাকাররা বা সাইবার দস্যুরা চুরি করে আরেক ইতিহাস সুষ্টি করলো। বাংলাদশের ব্যাংকে ঢুকার সময়কাল আরো ৬ বছর আগ থেকে শুরু হয়েছে। অথচ দেশের বিশেষজ্ঞ কর্তা ব্যক্তিরা এখনও অনুধাবন করতে পারেনি যে তারা বাংলাদেশের কি ক্ষতিই না করতে যাচ্ছে। এদেশের মাটিতে অবস্থান নিয়ে জামাই আদরে থাকছে, আর দেশের ব্যাংকসহ নানা উন্নয়নের প্রতিবন্ধক হিসেবে কাজ করছে।
যার কোন প্রতিকার ও প্রশাসনিক ব্যবস্থা গ্রহণ করছেনা কর্তৃপক্ষ। জানাগেছে যুক্তরাষ্ট ভিত্তিক সাইবার নিরাপত্তা বিষায়ক ওয়েবসাইট “ডেটাব্রিচ টুডে”নামেরন এই সাইডে বলা হয় তুরস্কের একটি হ্যাকর গ্রুপ ‘বোজকার্টলার’নামের আরো দুটি হ্যাকার দস্যুরা বাংলাদেশের ডাচবাংলা, সিটি ব্যাংক এবং ট্রাষ্ট ব্যাংকের তথ্যাগি আত্বস্থ করেছে।
অপরদিকে ওয়াল্ডওয়াইল্ড ইন্টারন্যাল ব্যাংক ফাইনানসিয়াল টেলিকমিউনিকেশন (সুইফট) জানিয়েছেন বাংলাদেশের রিজার্ভ চুরির মতো একই কায়দায় এবার বানিজ্যিক ব্যাংকে হ্যাকারদের ম্যালওয়ার হামলার শিকার হয়েছে।
এই ম্যালওয়ারের কাজটি হচ্ছে অর্থ স্থানান্তরের মেসেজ পাঠানোর পর তার চিহ্ন মুছে ফেলা। ম্যালওয়ারটির নাম “ট্রোজান”পিডি এফ রিডার। তাদের তথ্য মতে বাংলাদেশের সিটি ব্যাংকের ১১ দশমিক ২ মেগাবাইট তথ্য চুরি হয়েছে। ডাচ বাংলার ৩১২ কেবি ব্যাংকিং লেনদেনের তথ্য রয়েছে। এ ঘটনার সাথে এশিয়ার আরো ২টি ব্যাংক আক্রান্ত হয়েছে বলে তথ্য পাওয়া গেছে।
এআই
মো: আবুল কালাম আজাদ, লেখক, প্রবন্ধকার ও গবেষক।